サービス
サイトシステムの「健康診断」を実施、将来の攻撃リスクを把握、防止対策へ
対策の処方箋
① クイック診断
- ミドルウェアのバージョン確認
- ネットワーク構成(公開ポート・SSL/TLS設定・管理画面の露出)の確認
- ソースコードの検査
② 攻撃テスト診断
- AIを使った模擬攻撃(ペネトレーション)
- 実際に突破できる弱点があるかどうかの検証
※お申込み時に、対象サイトの診断権限をお持ちであることへの同意をいただいたうえで実施します
③ 対策立案の支援
- 診断後の修正計画の立案
- 運用の助言
- セキュリティに関するご相談への継続対応
セキュリティ診断証明書・レポートの発行
診断完了後、次の2点を発行します。
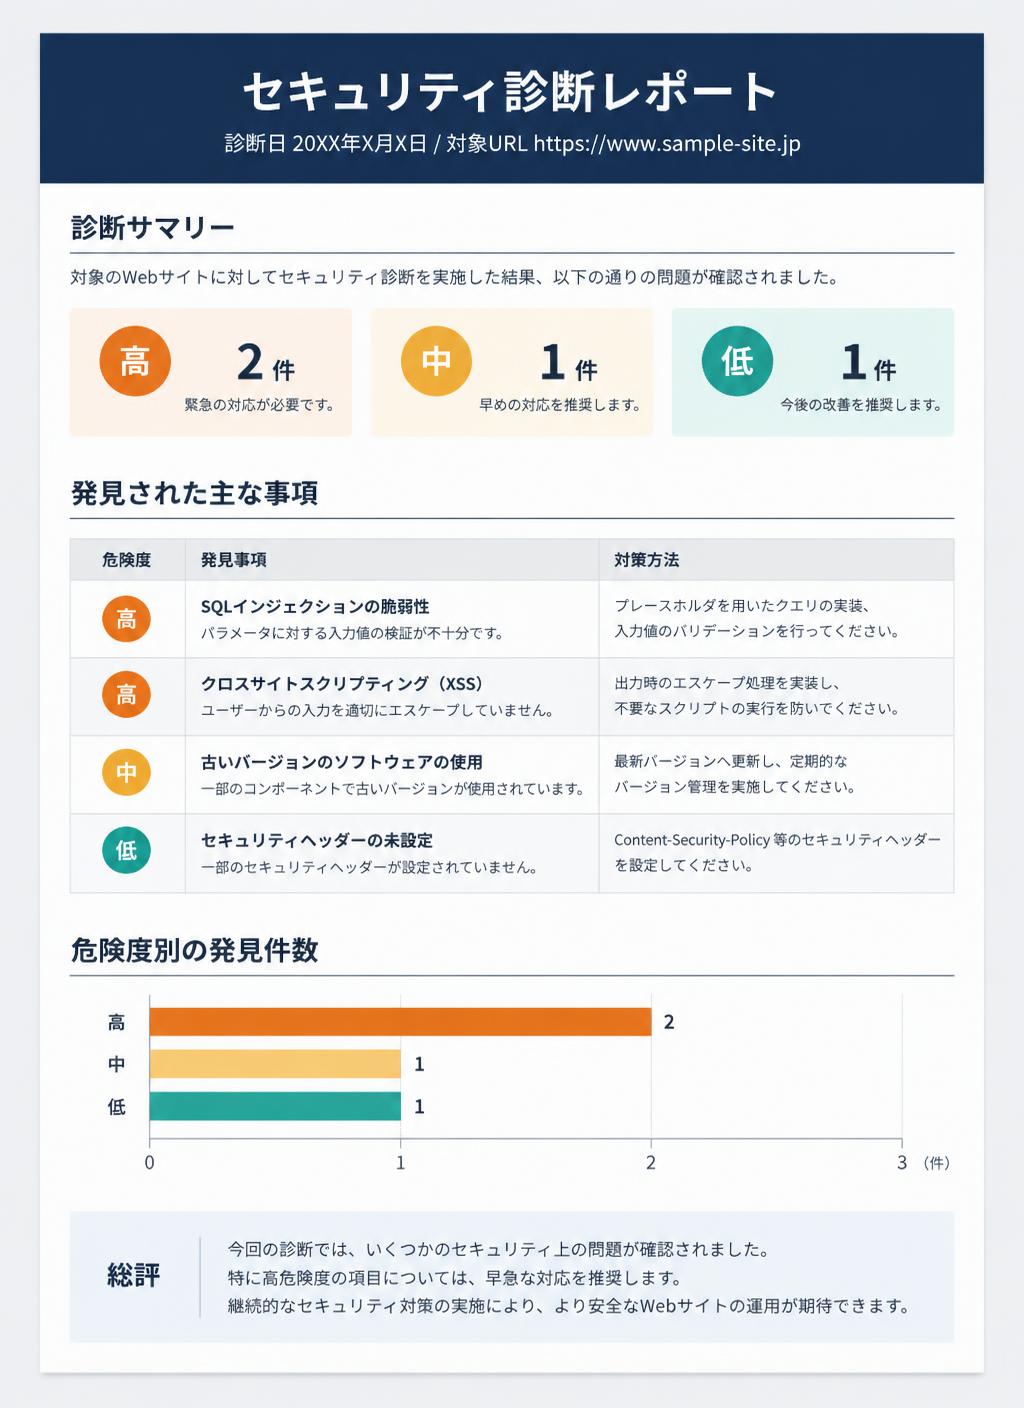
①診断レポート
次の4つの項目で、見つかった問題とその直し方を整理してお渡しします。
診断サマリー
危険度「高・中・低」ごとの発見件数を、診断結果の最初にまとめています。
ポイント:全体の状況を数字でひと目把握できます。
発見された主な事項
見つかった問題ごとに、危険度・発見内容・対策方法を表にしています。
ポイント:何が問題で、どう直すのかが項目ごとに分かります。
危険度別の発見件数
危険度ごとの発見件数をグラフで表示しています。
ポイント:どの問題から先に手をつけるか、優先順位がつけられます。
総評
診断全体のまとめと、今後の対策の進め方を記載しています。
ポイント:社内での説明や報告にそのまま使えます。
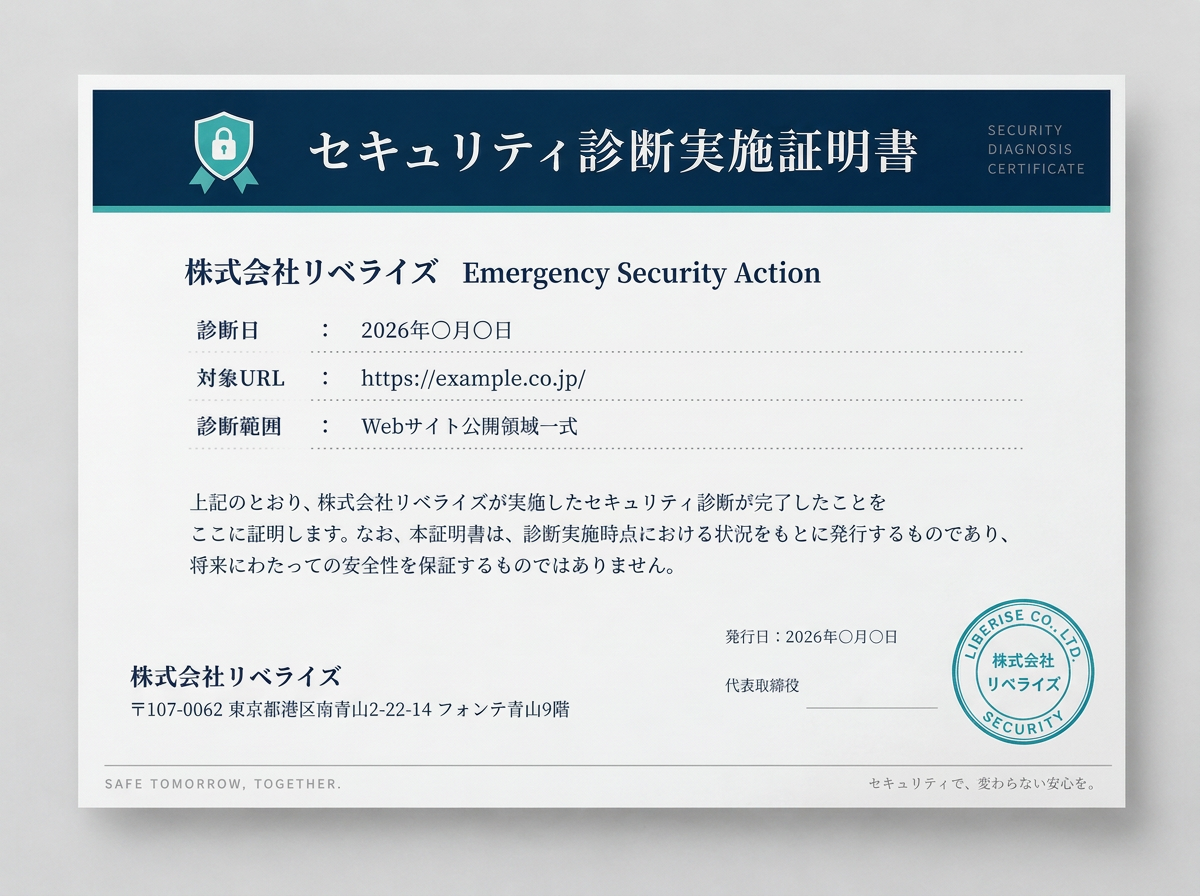
②セキュリティ診断実施証明書
診断日・対象URL・診断範囲を記載
証明書は、記載の日時・範囲で診断を実施したことを証明するもので、将来にわたる安全を保証するものではありません。
タップすると拡大します
タップすると拡大します
利用技術
- Claude Security
- OpenAI Daybreak

- Burp Suite
- AWS
- Google Cloud(GCP)
各製品名・ロゴは各社の商標です。
診断の流れ
- Step1
申込・内容確認
目安:3営業日
お客様
- 申込フォームの送信
- 診断権限に関する同意(申込フォームで確認)
弊社
- 確認書(実施内容・料金)の送付
- Step2
スキャン等
目安:最短 1営業日~
お客様
- 対象URLと診断用アクセスの提供
- 実施日程の確定
弊社
- クイックスキャンの実施
- AIによる模擬攻撃の実施
- Step3
レポート納品
目安:2営業日
お客様
- レポートの内容確認と社内共有
- 実施証明書の受領
弊社
- 危険度順に整理したレポートの提出
- 実施証明書の発行
- Step4
対策助言・支援
【オプション】お客様
- 直す範囲と優先順の決定
- 修正作業の実施または依頼
弊社
- 修正計画の立案
- 再診断と運用の助言